ECINET Security Flaws: ચૂંટણી પંચના ડિજિટલ પ્લૅટફૉર્મ ECINETની સાયબર સુરક્ષાને લઈને ગંભીર સવાલો ઊભા થયા છે. સાયબર સુરક્ષા સંશોધક નિસર્ગ અધિકારીએ દાવો કર્યો છે કે તેમણે 8 જુલાઈ 2026ના રોજ ચૂંટણી પંચ (ECI) અને ભારતીય કમ્પ્યુટર ઇમરજન્સી રિસ્પોન્સ ટીમ (CERT-In)ને મતદાર-સેવા વેબસાઇટ તથા ECINET Android ઍપમાં રહેલી અનેક સંભવિત સુરક્ષા ખામીઓ અંગે જાણ કરી હતી. તેમના જણાવ્યા અનુસાર, આ ખામીઓથી ચૂંટણી અધિકારીઓનાં નામ અને મોબાઇલ નંબર સુધી અનધિકૃત પહોંચ શક્ય બની શકતી હતી. ઍપમાં રહેલા કેટલાક ડેટાને વાંચવા અથવા તેમાં ફેરફાર કરવાનું જોખમ પણ તેમણે દર્શાવ્યું હતું.
ત્રણ મહિના બાદ CERT-Inનો જવાબ
નિસર્ગ અધિકારીએ 8 જુલાઈએ CERT-Inને ઈમેઇલ કરીને પોતાના તારણો મોકલ્યાં હતાં અને ચૂંટણી પંચના ફરિયાદ સંબંધિત ઈમેઇલ સરનામાને પણ તેની નકલ આપી હતી. જોકે, લગભગ ત્રણ મહિના સુધી કોઈ ખામી સુધારાઈ હોવાની પુષ્ટિ મળી નહોતી. 5 ઑક્ટોબરે આ મામલે સવાલો પૂછવામાં આવ્યા બાદ 6 ઑક્ટોબરે CERT-Inએ સંશોધકને જવાબ આપ્યો હતો.
CERT-Inના જણાવ્યા અનુસાર, એક ખામી સુધારી દેવામાં આવી હતી, જ્યારે અન્ય મુદ્દાઓ પર કામ ચાલુ હતું. જોકે, આ ખામી વાસ્તવમાં કઈ તારીખે સુધારવામાં આવી હતી તે સ્પષ્ટ થયું નથી. ચૂંટણી પંચ અને CERT-In તરફથી તમામ સવાલોના જવાબ જાહેર થયા હોવાની પણ પુષ્ટિ મળી નથી.
મતદાર પોર્ટલના સર્વરમાં ગંભીર ખામીનો આરોપ
સંશોધકે મતદાર-સેવા પોર્ટલ સાથે જોડાયેલા સર્વરની એક ખામીને ‘ક્રિટિકલ’ ગણાવી હતી. તેમના દાવા પ્રમાણે, સર્વર ચૂંટણી અધિકારીઓનાં નામ અને મોબાઇલ નંબર મેળવવા માટેની વિનંતીઓને પૂરતી અધિકૃતતા તપાસ્યા વિના સ્વીકારી શકતું હતું. આ પ્રક્રિયામાં લૉગિન અથવા CAPTCHA જેવી ચકાસણીની જરૂર ન હોવાનો અને વિનંતીઓની સંખ્યા પર સ્પષ્ટ મર્યાદા ન હોવાનો પણ તેમણે ઉલ્લેખ કર્યો હતો.
તેમણે એક રાજ્ય અને અધિકારીઓની ત્રણ અલગ-અલગ શ્રેણીઓના આધારે પરીક્ષણ કર્યું હોવાનો દાવો કર્યો હતો. તેમને કેટલાક રેકૉર્ડ મળ્યા બાદ તેમણે મોટો ડેટાસેટ ડાઉનલોડ કર્યો નહોતો. તેમના જણાવ્યા મુજબ, રાજ્ય, જિલ્લો, વિધાનસભા મતવિસ્તાર અને અધિકારીની ભૂમિકાના આધારે માહિતી મેળવવાની શક્યતા હતી.
જો આ તારણોની પુષ્ટિ થાય, તો અધિકારીઓની સંપર્ક માહિતી મોટા પાયે એકત્રિત થવાનું જોખમ ઊભું થઈ શકે છે. જોકે, આ ખામીઓનો વાસ્તવિક દુરુપયોગ થયો હોવાનો કોઈ પુરાવો સંશોધકે રજૂ કર્યો નથી.
ચૂંટણી અધિકારીઓને નિશાન બનાવવાનું જોખમ
નિસર્ગ અધિકારીએ ચેતવણી આપી હતી કે અધિકારીઓનાં નામ, હોદ્દા અને મોબાઇલ નંબર મેળવીને કોઈ વ્યક્તિ વરિષ્ઠ અધિકારીનું સ્વાંગ રચી શકે છે. ત્યારબાદ નકલી સંદેશાઓ દ્વારા ચૂંટણી કર્મચારીઓ પાસેથી લૉગિનની માહિતી મેળવવાનો પ્રયાસ થઈ શકે છે. અહેવાલમાં SMSના દુરુપયોગ, સોશિયલ એન્જિનિયરિંગ અને અધિકારીઓ પર લક્ષિત દબાણ જેવા સંભવિત જોખમોનો પણ ઉલ્લેખ હતો.
ECINET ઍપમાં પણ સુરક્ષા સંબંધિત સવાલો
સંશોધકના જણાવ્યા અનુસાર, ECINET Android ઍપમાં નેટવર્ક ટ્રાફિકની કેટલીક પરિસ્થિતિઓમાં સત્તાવાર સર્વર સાથેના જોડાણની ચકાસણી નિષ્ક્રિય હતી. આવી સ્થિતિમાં એક જ નેટવર્ક પર રહેલી વ્યક્તિ, ઉદાહરણ તરીકે જાહેર Wi-Fiનો ઉપયોગ કરતી વખતે, ડેટા વાંચી શકે અથવા તેમાં ફેરફાર કરવાનો પ્રયાસ કરી શકે તેવું જોખમ તેમણે દર્શાવ્યું હતું.
તેમણે ઍપમાં કેટલાક ટોકન અને સંવેદનશીલ માહિતી પૂરતી સુરક્ષા વિના સંગ્રહિત હોવાનો પણ દાવો કર્યો હતો. જો કોઈ હુમલાખોરને માલવેર અથવા અન્ય રીતે ફોનની માહિતી સુધી પહોંચ મળે, તો તે આ વિગતોનો દુરુપયોગ કરીને વપરાશકર્તાના અકાઉન્ટ પર કબજો મેળવવાનો પ્રયાસ કરી શકે છે. આ સંભવિત જોખમ છે; કોઈ અકાઉન્ટ પર ખરેખર કબજો મેળવાયો હોવાની પુષ્ટિ નથી.
CERT-Inએ કઈ ખામી સુધાર્યાની જાણ કરી?
CERT-Inએ 6 ઑક્ટોબરના ઈમેઇલમાં ‘Client-Side Static Response Encryption (Hardcoded AES Key)’ નામની ખામી સુધારાઈ હોવાની જાણ કરી હતી. સંશોધકના મૂલ્યાંકન મુજબ, આ તેમની યાદીમાં સૌથી ઓછી ગંભીર ખામીઓમાંની એક હતી.
તેમના કહેવા પ્રમાણે, વેબસાઇટના જાહેર કોડમાં જ encryption key ઉપલબ્ધ હોવાથી કોઈ વ્યક્તિ કોડ તપાસીને તે કી મેળવી શકે તેવી શક્યતા હતી. પરિણામે, માહિતી છુપાવવા માટે વપરાતું આ વધારાનું સુરક્ષા સ્તર અસરકારક ન રહેવાનો પ્રશ્ન ઊભો થયો હતો. CERT-Inએ બાકીની ખામીઓ અંગે કામ ચાલુ હોવાનું જણાવ્યું અને સંશોધકને સુધારાની ચકાસણી કરવા કહ્યું હતું.
ECINETની સમીક્ષા અને અગાઉના વિવાદો
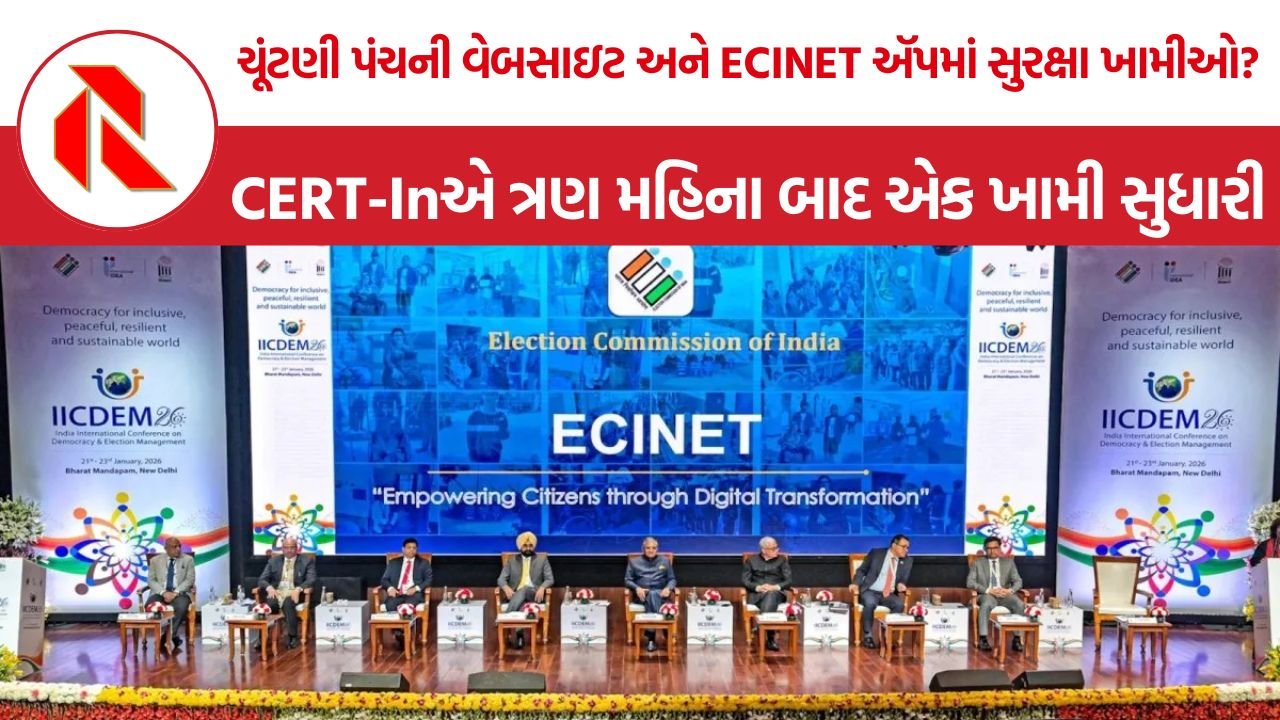
ચૂંટણી પંચે 22 જાન્યુઆરીએ ECINETને એકીકૃત ડિજિટલ પ્લૅટફૉર્મ તરીકે રજૂ કર્યું હતું. તેમાં cVIGIL, Observer, Candidate અને Suvidha સહિત 40થી વધુ ઍપ તથા વેબ સેવાઓને એકસાથે લાવવાનો હેતુ હતો. cVIGIL અને Suvidha 2.0ના સંયુક્ત ડાઉનલોડ 5.5 કરોડથી વધુ હોવાનું જણાવાયું હતું.
26 સપ્ટેમ્બરે ચૂંટણી પંચે ECINETની સમીક્ષા માટે સમિતિ રચવાનો આદેશ આપ્યો હતો. તેમાં એક વરિષ્ઠ ડેપ્યુટી ચૂંટણી કમિશનર ઉપરાંત સ્વતંત્ર નિષ્ણાતનો સમાવેશ કરવામાં આવ્યો હતો.
આ પહેલાં પણ ECINETની કામગીરી અંગે સવાલો ઊઠ્યા હતા. Electoral Registration Officers (EROs) અને તેમના નાયબ અધિકારીઓને મતદાર યાદીના ડેટાબેઝ સુધી પહોંચવામાં મુશ્કેલી પડતી હોવાના અહેવાલો આવ્યા હતા. જોકે, આ વહીવટી સમસ્યા અને નિસર્ગ અધિકારીએ દર્શાવેલી સાયબર સુરક્ષાની ખામીઓ અલગ મુદ્દા છે.
કૉંગ્રેસે પણ ઉઠાવ્યા સવાલ
કૉંગ્રેસના મહાસચિવ જયરામ રમેશે અહેવાલનો ઉલ્લેખ કરીને સવાલ કર્યો હતો કે 8 જુલાઈએ ખામીઓની જાણ થયા પછી 6 ઑક્ટોબરે માત્ર એક ખામી સુધારાઈ હોવાની માહિતી કેમ આપવામાં આવી. તેમણે ECINET દ્વારા મતદાર યાદીમાં નામ ઉમેરવા અને દૂર કરવાની પ્રક્રિયા કેન્દ્રીકૃત થતી હોવાનો રાજકીય આરોપ પણ લગાવ્યો હતો. આ આરોપની સ્વતંત્ર પુષ્ટિ થઈ નથી.
નિસર્ગ અધિકારી કોણ છે?
નિસર્ગ અધિકારી 19 વર્ષના સૉફ્ટવેર એન્જિનિયર અને સાયબર સુરક્ષા સંશોધક છે. તેઓ અગાઉ CBSEની Online Submission of Marks (OSM) સિસ્ટમમાં કથિત સુરક્ષા ખામીઓ અંગેના દાવાઓને કારણે ચર્ચામાં આવ્યા હતા. તે સમયે CBSEએ તેમના કેટલાક દાવાઓ સામે સ્પષ્ટતા કરતાં જણાવ્યું હતું કે દર્શાવાયેલી લિંક વાસ્તવિક મૂલ્યાંકન પોર્ટલની નહીં, પરંતુ પરીક્ષણ માટેની સાઇટની હતી.
હવે ECINET અંગેના અહેવાલે ડિજિટલ ચૂંટણી વ્યવસ્થાની સુરક્ષા, સંવેદનશીલ માહિતીના રક્ષણ અને ખામીઓની જાણ થયા બાદ સુધારાની પ્રક્રિયા કેટલી ઝડપથી થાય છે તે અંગે નવા સવાલો ઊભા કર્યા છે. મુખ્ય પ્રશ્ન એ છે કે બાકીની ખામીઓ ક્યારે દૂર થશે અને સમગ્ર પ્લૅટફૉર્મનું સ્વતંત્ર સુરક્ષા ઑડિટ કરવામાં આવશે કે નહીં.